Vos objets connectés
ne doivent pas être sur Internet.
APN privé, IP fixes dédiées, tunnels IPSec/OpenVPN vers votre SI, chiffrement AES-256 : la connectivité IoT devient une extension étanche de votre réseau interne — sans aucun port ouvert sur le web.
Zéro exposition publique · Chiffrement AES-256 · Audit DSI conforme
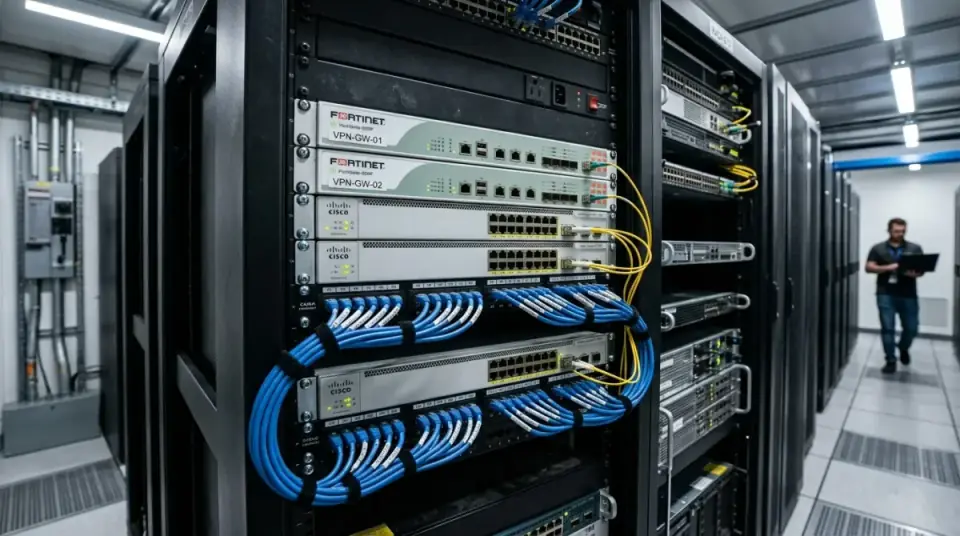
Tunnel VPN IPSec & APN Privé
Trafic 100% isolé du web public
 Orange
 SFR

Réponse express · Comment sécuriser des équipements IoT cellulaires ?
En sortant le trafic du réseau Internet public : un APN privé cantonne les SIM dans un réseau privé opérateur, des IP fixes par carte permettent le filtrage strict, et un tunnel IPSec ou OpenVPN relie directement la flotte au système d'information. Les équipements restent inatteignables depuis l'extérieur dans les deux sens, et l'accès à distance (maintenance, supervision) n'emprunte jamais de port publiquement exposé.
Architecture type d'un déploiement sécurisé.
SITE DISTANT                    CŒUR DE RÉSEAU HELLOSIM                      VOTRE SI
┌───────────────┐   radio    ┌─────────────────────────────┐   IPSec/OpenVPN   ┌─────────────┐
│ Equipement IoT │──(4 réseaux│  APN privé  ·  IP fixe/SIM  │◄──tunnel AES-256──►│ Firewall    │
│ (borne,        │  actifs,   │  cloisonné par client       │  testé avant      │ Supervision │
│  onduleur,     │  sans      │  supervision PRISM :        │  expédition       │ Data lake   │
│  TPE, capteur) │  steering  │  état radio, conso, reset   │◄──0 port ouvert───│             │
└───────────────┘            └─────────────────────────────┘   sur Internet     └─────────────┘
IP fixes par SIM
Allouées, réservées à votre flotte, persistantes. Vos règles de filtrage firewall deviennent triviales et auditables.
Cloisonnement client
Chaque client dispose de son APN privé et de ses plages : aucune interconnectivité possible entre flottes, même chez nous.
Journalisation
Horodatage des sessions, événements radio et actions PRISM exportables — les prérequis classiques d’un audit DSI ou ANSSI.
Pourquoi votre DSI va dire oui.
Aucune exposition Internet
Pas de port forward, pas de DDNS bricolé, pas de “on verra plus tard”. Le modèle par défaut est fermé.
Chiffrement RGS
AES-256, IKEv2, clés 3072+ : les algorithmes et longueurs recommandés par l’ANSSI pour les flux professionnels.
Accès à distance maîtrisé
La maintenance passe par le tunnel, avec comptes nominatifs et journaux de session.
Résilience sans faille de sécurité
Le multi-opérateur n’ouvre aucune porte : les 4 réseaux empruntent le même APN privé et la même politique.
Où le cloisonnement devient critique
Guides d'architecture réseau privé
FAQ
FAQ sécurité IoT
Les réponses aux questions que posent ingénieurs, acheteurs et DSI.
Quelle différence entre APN public et APN privé pour l’IoT ?
Avec un APN public, vos équipements sortent sur Internet avec des IP dynamiques partagées : toute la surface d’attaque du web s’applique à vos objets connectés. Avec un APN privé, le trafic reste dans un réseau privé opérateur : vos SIM ne sont joignables que depuis votre SI, et invisibles depuis Internet — dans les deux sens.
IP fixe et IP statique : même chose ?
Non. Une IP statique est simplement non changeante ; une IP fixe professionnelle est réservée à votre flotte, routable depuis votre AS/firewall et documentée. Nous allouons des IP fixes par SIM, persistentes sur toute la durée de vie du contrat — indispensable pour vos règles de filtrage.
Le chiffrement AES-256 est-il réellement conforme ANSSI ?
Les algorithmes et tailles de clés utilisés (AES-256, IKEv2, certificats ECDSA/RSA 3072+) sont conformes au référentiel général de sécurité (RGS) de l’ANSSI pour les flux non sensibles à sensibles. Nous ne revendiquons pas de produit certifié — si un marché exige du certifié, soumettez-nous le cahier des charges et nous adaptons l’architecture.
Quels modes de tunnel VPN supportez-vous ?
IPSec site-à-site vers votre firewall (Cisco, Fortinet, Juniper, pfSense…), OpenVPN client, ou simple routage private APN vers vos IP publiques. Le tunnel est testé de bout en bout avant expédition des kits, et sa santé est supervisée dans PRISM.
Comment sécurise-t-on l’accès à distance aux équipements ?
Par conception : 0 port ouvert sur Internet, authentification mutuelle VPN, comptes nominatifs limités, journaux de session exportables. L’accès à distance passe par le tunnel, jamais par un rebond public — c’est ce qui rend les audits DSI indolores.
Déploiement cette semaine
Un doute sur votre architecture ? Tranchons-le.
30 minutes avec un ingénieur réseau : carte d'adressage, type de tunnel, politique de cloisonnement. Gratuit et sans engagement.
Je teste
Kit SIM gratuit livré en 48h
Démo live
20 min avec un expert, en visio
Parlons-en
01 49 14 02 64
Ou écrivez-nous à hello@welink-tech.fr — réponse en heures ouvrées.
Recevez votre kit de test gratuit
100% GratuitSIM multi-opérateur livrée en 48h avec data offerte · Sans engagement ni CB.
OrangeSFRBouygues TelecomFree